Bei Aldi-Talk gibt es Jahrespakete. Da kann man, wenn nötig, auch das ganze Volumen mit einem Mal verbrauchen. Sind mit EU Roaming. Ich nehme die Karte dann auch gerne mit in den Urlaub. Habe da so einen kleinen LTE Router mit LAN und WLAN. Bei mir hängt sie im UNIFI als Fallback. Erst vor 5 Tagen für 7 Std. benötigt, Nachbar mit versorgt per WLAN. ![]()
Beiträge von Phino
-
-
UNIFI agiert ja weltweit. Da scheint es wohl noch viele ISP zu geben, die IPv6 nicht optimal liefern. Und da liefert Unifi einen halbseidenen Hack.

-
Aber schönere, sofern die ein lokaler Handwerksbetrieb erledigt.
Ja, das ist für viele Vermieter das Killerargument. Die wenigsten wohnen ja auch selbst in der Immobilie/MFH.
Zitat von Phino
Bei der 8er WEG der Tochter hätte es 12000€ gekostet gegenüber NULL vom Netzbetreiber.
Da wohnen 5 Eigentümer, aber das Objekt steht im Schwabenland. Die waren nicht bereit, das Geld dafür in die Hand zu nehmen. Also werden es Kabelkanäle, die in ca. 3 Jahren bei der Treppenhausrenovierung verschwinden.
Ich glaube, das in 10 Jahren darüber keiner mehr Gedanken verschwendet.
-
Hallo zusammen,
in unserem Stadtteil in Würzburg startet nun endlich der Glasfaser-Ausbau, da sowohl OXG als auch die Telekom eigenwirtschaftlich bauen möchten, wurden sie von der Stadt angehalten die Straßenbauarbeiten gleichzeitig durchzuführen, wir bekommen also Doppelausbau und ich würde die Gestattungserklärungen für beide Hausanschlüsse erteilen.
Ich glaube nicht an einen echten Doppel-Ausbau. Meine Erfahrungen der letzten 5 Jahre mit GF an verschiedene Standorten und dem hier geschrieben gibt es kein doppeltem Ausbau bis in einem MFH.
Ja möglicherweise gibt es noch bei der Leitungsführung auf der Straße Doppelung, aber auch dies ist eher selten.
Ich habe an zwei Standorten jeweils bei beiden Vorstellungen ausbauenden Firmen Verträge gemacht. Letztlich ist immer nur eine tatsächliche tätig geworden. Aber ich kenne Bereiche wo dann beide Firmen ganz das Handtuch geworfen haben weil es sich geteilt nicht lohnt.
Zum NE4 selber ausbauen, kann ich nur sagen: zu teuer für eine WEG. Und bessere Leitungswege gibt es meistens auch nicht.
Bei der 8er WEG der Tochter hätte es 12000€ gekostet gegenüber NULL vom Netzbetreiber.
-
Phino : Danke für die Erklärungen - diese sind für mich mangels Unify-Kenntnissen allerdings nicht wirklich nachvollziehbar - die Dialoge und verlinkten Referenzen erklären auch nicht, worauf (Protokoll?, Interface?, ...) sie sich gerade beziehen. Außerdem leuchtet mir nicht ein, was eine NAT-Konfiguration für IPv4 mit einem Bridging für IPv6 zu tun haben soll - zumindest wäre eine Verknüpfung solcher Funktionalitäten dann hochgradig Unify-proprietär.
Ich gebe dir Recht und auch die Community hat da Fragezeichen. IPv6 und UNIFI ist definitiv noch nicht ausgereift, insbesondere wie oder mit den Möglichkeiten der Oberfläche.
Ich glaube, sie denken sich, wenn jemand für ein VLAN kein NAT mit IPv4 haben möchte, ist es nur schlüssig, dass man IPv6 von davor Bridge.
Aber man muss ja immerhin noch zwei getrennte Regeln für 4 und 6 anlegen. Ich kann es einfach nicht testen.
Aber der grundsätzliche Fehler /Problem liegt ja beim ISP, der das falsche Netzwerkpräfix in der Größe liefert.
-
Phino So wie ich die Antwort im M-Net Forum verstanden habe, muss sowohl VLAN 132 von Vodafone als auch VLAN 40 von M-Net getaggt sein.
Man bekommt von M-Net dann übrigens ein PLOAM Passwort. Für das eigene Modem.
Also dann wahrscheinlich VLAN 132 im Modem und VLAN 40 im Router?Das hört sich ziemlich verquer an. Dies würde mit einer FB gar nicht funktionieren, weil sie beides vereint und es gar keine getrennte Einstellung gibt.
Und wenn du einen eigenen ONT/Modem hast, kann er ein VLAN übernehmen. Aber auf der Ethernet-Seite zum Router wird er immer VLAN1 nutzen. Besser gesagt, das ist einfach VLAN1, weil es zumindest bei den ONT die ich mir anschauen konnte, keine Einstellung von VLANs auf dieser Seite gibt.
Grundsätzlich ist der ONT/Modem für den physikalischen Verbindungsaufbau und maximal der Entschlüsselung des Datenstroms zuständig. Der Bereich der VLANs beginnt erst bei Ethernet und Routing. Hier trennt der Router die VLANs für die verschiedenen Aufgaben. Auf der WAN-Seite sind dies üblicherweise Internet-Daten (per NAT ins LAN), VoIP (wird in der FB direkt verarbeitet) und noch TV (gibt es bei einigen Routern/ISPs). Bei VLANs im eigenen Netz entscheidet man selbst über die Aufgaben (IoT, Videostreaming, Daten, Gastnetz etc.).
Das mit dem PLOAM‑Passwort hatte ich so bisher noch nicht hier im Forum gelesen.
Bei meinem ISP wird es so beschrieben:
Das ONT muss folgende Authentifizierungsverfahren unterstützen:
- Authentifizierung anhand Seriennummer,
- Authentifizierung anhand Passwort,
- Authentifizierung anhand Seriennummer und Passwort.
Allerdings wurde bisher immer nur die Seriennummer (Modem-ID) abgefragt. -
Das heißt, Unify schaltet für ein bestimmtes nachgelagertes VLAN vom Router- in einen Bridge-Mode?
Ja, genau, wenn ich es richtig gelesen habe. Bei der Konfiguration legt man den WAN-Port mit der Vorgabe bei den Richtlinien fest und man kann ein VLAN auswählen. Des Weiteren benötigt man noch zwei Regeln für IPv4/6 bezogen auf den WAN‑Port.
Ich habe nur mal testweise einen fremden Router als WAN3 konfiguriert.
Ich kann es nicht testen. Ich habe nur direkte Fiber oder Mobil-Modem als Bridge und bekomme auch /64 Subnetze für die VLAN.

Außerdem gibt es noch die Möglichkeit, ein VLAN direkt für ein fremdes Gateway anzulegen, welches auch kein NAT macht. Aber dann sind die anderen VLANs raus.
-
Die Sache mit den Biegeradien ist in einem Netzwerk Schrank oder fest an der Wand im HWR kaum ein Problem, einmal angeschlossen und gut ist.
Aber im normalen Wohnumfeld, wenn immer daran herumgerückt wird, ist es schon problematisch.
-
🤔 - was genau hat im Kontext "kaskadierte Router" NAT bzw. ggf. noNAT (reines IPv4-Thema) mit (Sub-)Prefix-Delegation vom vorgelagerten (Fritzbox) zum nachgelagerten (Unify) Router (reines NAT-freies IPv6-Thema) zu tun?
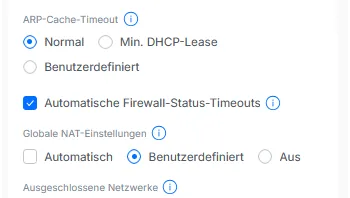
Wenn man NAT für "WAN" deaktiviert übernimmt Unifi für das core-netz die DHCP Ausgaben für 4 und 6 der FB. Für weitere VLAN gibt es NAT und natürlich kein IPv6 vom ISP. Wie einige schreiben haben sie dann in diesem core-Netz auch IPv6, aber gesteuert dir die FB.
-
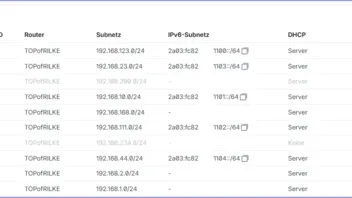
Nach Adam Riese bleibt für das LAN hinter deinem Unify genau 0 übrig, da das einzige /64 doch schon für das LAN-Segment verbraten wird, das deine Fritzbox mit dem Unify verbindet ...
Möglicherweise hat er NAT in der UNIFI ausgeschaltet. Dann hat er es zumindest im Core-LAN.
-
Und wie schnell hast du XGSPON? Bis dahin gibt es schon wieder einen neuen Router von Asus oder anderen.
Gerade bei Technik: Erst kaufen, wenn es notwendig ist, spart Geld und Stress. -
Damit dürfte gemeint sein, dass die Internet-Daten und die Internet-Telefonie (VoIP) auf zwei verschiedene VLANs kommen. Muss dann passend in der FB konfiguriert werden. UNIFI‑Nutzer müssen reichlich tricksen ,
ODER man zieht mit seinen Rufnummern besser gleich zu einem reinen VoIP-Rufnummernanbieter. Dann hat man nie wieder Stolpersteine zu umschiffen bei einem neuen ISP. -
Das läuft auf der CPU.
Und auch die schaffen damit kein Wirespeed. Sieht man doch direkt in der Tabelle.
Das liegt daran, dass alles bei pfSense® Software alles auf x86 ausgelegt ist wie in diesem Artikel. Geräte/Router wie z.B. Fritz!Box nutzen chipsätze die für Netzwerkverkehr designt sind. Die sind billiger, stromsparender als x86-Cpu.
Aber das war doch schon immer so dass man spezielle, wiederkehrenden Rechenoperationen in Hardware ausgelagert hat. Z.B. Sound-Chips oder FPU.
-
Also ich kann allgemein Debian nichts abgewinnen. Man sagt zwar Debian ist immer sehr stabil, aber dafür sind manche Pakete auch sehr veraltet und es setzt auch auf das veraltete APT(schwache Funktionen für Transaktionsverläufe und Rollbacks) als Paketmanagementsystem.
Das Problem ist nicht das Debian, ist ja immer eine angepasste Version, die speziell auf die Hardware angepasst wird mit den entsprechend Treiber der Chiphersteller. Die CPU und Co. Sind ja nicht x86 Umfeld.
Für mich ist es deshalb besonders nett, weil ich da gut Pakete installieren kann wie z.B. MC.
Aber neben dem reinem OS und den Network Teil haben die UNIFI-Gateways noch einige weiteren Anwendungen, die man nachinstallieren kann. Und damit wird es mit der Performance gerade bei den Geräten von vor 5 und mehr Jahren eng, aber nicht das direkte Problem von Debian.
-
Habe daheim einen MyNet2500 an einer UDM Beast.
Die schafft es den Link auszulasten, allerdings ohne DPI. MIt wird es sogar bei dem Beast engAber IDS/IPS läuft nicht über die Co‑Prozessoren. Da muss die normale CPU ran.
Aber ich finde die UNIF-OS und Oberfläche nicht sehr effektiv programmiert.
Ich habe meine UDM SE schon, als noch das alte OS darauf lief (kein Debian). Jetzt mit Debian können sie sich natürlich austoben und ich finde, die drückt die Performance.
Alles für eine hübsche Klicki-Bunti-Apple-Oberfläche.
Wobei UDM Beast für mich von Preis-Leistung zu teuer ist, im Home/Filialen 25 GBit/s-SFP28 gewiss übertrieben.
Es gibt mehr oder weniger eine Lücke bei den UDM, also eine UDM die 10 GBit mit IDS/IPS kann und PoE hat. Damit es wieder für eine Filiale einen Einzelbetrieb gibt und man nicht unnötig viele Geräte benötigt. Bei mir im Umfeld wären das 3–4 AP und 3–4 Webcams, vielleicht noch eine Zutrittskontrolle. -
ja, natürlich spielt das eine Rolle. wie schafft es das?
Geräte wie das UniFi Cloud Gateway Fiber (UCG-Fiber) oder neuere Gateways UDM Beast setzen auf Qualcomm-SoCs mit integrierter NSS-Architektur (Enhanced Connection Management / ECM). Diese können PPPoE komplett in Hardware auslagern und schaffen problemlos Multi-Gigabit-Geschwindigkeiten ohne CPU-Last.
-
Ich gehe dann Mal zum Sport 😘
-
Nein hat nichts mit IPv6 zu tun. Ist komplett down.
Licht ist drauf und auf der Faser habe ich auch Status 5. Physikalische okay. Aber kein IP.
Seit 4:43 läuft fall over, und das überaschend gut mit O2
-
-