1. Startseite
  2. Artikel
  3. Mitglieder
    1. Letzte Aktivitäten
    2. Benutzer online
    3. Team
    4. Mitgliedersuche
  4. Forum
  5. Digital Signage Info
  6. Glasfaserinternetanbieter bewerten
  7. Blog
    1. Artikel
  • Anmelden
  • Registrieren
  • Suche
Alles
  • Alles
  • Artikel
  • Seiten
  • Forum
  • Blog-Artikel
  • Erweiterte Suche
  1. Glasfaserforum.de - Das Informations- und Hilfeforum rund um das Glasfaser-Internet.
  2. Mitglieder
  3. ::1

Beiträge von ::1

  • 1und1-Glasfaser - IPv6 Prefix-Delegation nur /64?!

    • ::1
    • 7. September 2026 um 22:22
    Zitat von pufferueberlauf

    und dass ich erwarte, dass das frueher oder spaeter angezapft werden wird, eben weil diese 64 bit header mMn. aktuell weit unter Wert genutzt werden.

    Wenn du unter "angezapft werden" verstehst, führende IID-Bits als Netzwerk-Bits zu verwenden (Prefix Length >64), würde mich interessieren, wenn du bezügliche IETF-Quellen oder auch andere (z.B. RIPE) anführen könntest, die das thematisieren. Weil, deine Erwartungen in allen Ehren, aber mich interessieren nachvollziehbare Sachargumente, die so einen Move begründen würden. Ich kann aus dem Diskussionsverlauf jedenfalls keine erkennen.

    Du vermischst in deiner Argumentation auch verschiedene Sachverhalte, z.B. eine Semantik bzgl. DSCP dort hinein zu kodieren, was aber ein ganz anderes Thema ist (also nichts mit Prefix-Längen >64 zu tun, was hier doch eigentlich der Diskussionsgegenstand ist), und. m.E. dort auch so gar nichts verloren hat.

  • 1und1-Glasfaser - IPv6 Prefix-Delegation nur /64?!

    • ::1
    • 6. September 2026 um 21:32
    Zitat von pufferueberlauf

    Easy, es sind die Endpunkte die die IIDs auswaehlen, die koennen einfach bnach anderen Prinzipien waehlen aks bisher und z.B. nur einen Teil der Bits verwenden.

    Veto:

    Die Zahl der Bits, die als IID gelten soll, kann ein Host nicht für sich alleine entscheiden. Die Prefix-Länge wäre dann für diesen Host die Differenz seiner gewählten Anzahl von IID-Bits zu 128. Nun ist aber die Prefix-Länge eine netzbezogene Größe, die für alle Hosts und Router in einem LAN/VLAN gleichermaßen gelten muss, und die bei dynamischer IPv6-Adresskonfiguration (SLAAC/DHCPv6) durch die PIO-Option innerhalb von Router-Advertisements announced wird (auch im Falle von dynamischer Konfiguration per DHCPv6 - DHCPv6 kennt im Gegensatz zu DHCPv4 keine Option für die "Subnet Mask").

    Man müsste also für alle Hosts und Router für dynamische Adress-Konfigurationen gleichzeitig geänderte Standards implementieren, die Prefix-Längen > 64 zulassen und zusätzlich Verfahren definieren, wie in solchen Fällen sich die Hosts ihre IID generieren - könnte schwierig werden (die zeitliche Koordination der Software-Updates betreffend - die Unmöglichkeit globaler Stichtagsumstellungen sind der größte Hemmschuh der IPv6-Migration).

    Prefix-Längen > 64 lassen sich derzeit ausschließlich statisch konfigurieren, wie man das z.B. in Szenarien mit "stateless NAT64" braucht.

  • 1und1-Glasfaser - IPv6 Prefix-Delegation nur /64?!

    • ::1
    • 6. September 2026 um 18:06

    Sorry, ich kann dir nicht mehr folgen.

    Eine nachträgliche Aufweichung einmal festgelegter Standards unter Wahrung der Abwärtskompatibilität (sofern überhaupt möglich) dürfte auch rein vom Implementierungsaufwand in den IPv6-Gerätebestand unrealistisch sein.

  • 1und1-Glasfaser - IPv6 Prefix-Delegation nur /64?!

    • ::1
    • 6. September 2026 um 17:46
    Zitat von pufferueberlauf

    und daher werden da auch zukuenftig Begehrlichkeiten herkommen, gerade weil 64bit fuer den Hauptzweck des IIDs auch gar nicht zwingend notwendig sind

    Der Grund, weshalb man IID-Bits zugunsten von Netzwerk-Bits kannibalisieren wollen würde, wäre doch nur mit der Annahme zu begründen, dass die bestehenden 64 Netzwerk-Bits zur Adressierung von Netzen nicht ausreichend wären - das ist aus meiner Sicht ziemlich abwegig.

    Das 64-Bits breite IID-Feld ist allein dem Ansatz geschuldet, Autokonfiguration im simpelsten Fall durch Übernahme von eben bis zu 64 Bits langen Layer-2-Interface-Adressen zu realisieren - niemand käme auf die verwegene Idee, bis zu theoretisch maximal 2^64-Endgeräte in einem IPv6-Subnetz unterbringen zu wollen - so etwas gäbe keine L2-Technik dieser Welt her (vor diesem Hintergrund ist auch die Aussage vom 2^128 großen IPv6-Space irreführend, den könnte man in der Praxis technisch gar nicht ausnutzen).

    Klar hätten die IPv6-Designer auch IPv6 mit kürzerem IID-Feld von bspw. 16 Bits definieren können, das zwecks Autokonfiguration dann bspw. über eine (möglichst kollisionsfreie) Hashfunktion aus der L2-Adresse zu befüllen wäre. Und dem Trend nach mehr Privacy entsprechend gerät das Ur-Verfahren "modified EUI64" vermehrt unter Verruf, so dass man inzwischen Abbildungsfunktionen verwendet, die die zugrunde liegende MAC-Adresse nicht mehr erkennen lässt (ergänzt und teilweise sogar schon substituiert um bzw. durch temporäre Zufallsadressen a` la "privacy extensions"). Das ändert aber nichts daran, das IID-Feld ausschließlich diesem Zweck vorbehalten zu lassen, egal wie lang es nun konkret ist.

    Jedenfalls sollte es nicht zugunsten von Netzwerk-Bits zweckentfremdet werden, um die Beschränkung eines ISP zu umgehen, der nur einen minimalen /64-Präfix anstelle des empfohlenen /56 zuweist.

  • 1und1-Glasfaser - IPv6 Prefix-Delegation nur /64?!

    • ::1
    • 6. September 2026 um 16:11
    Zitat von pufferueberlauf

    und ich meine in der IETF IPv6 Community kommen solche Vorschlaege immer wieder mal auf...

    Kann ich mir dort nicht vorstellen - hast du dazu eine Referenz?

    Ich kenne solche Diskussionen eher von Foren wie Heise ...

  • 1und1-Glasfaser - IPv6 Prefix-Delegation nur /64?!

    • ::1
    • 6. September 2026 um 14:57
    Zitat von pufferueberlauf

    Persoenlich denke ich es ist Zeit die 64bit des IID noch mal genau anzusehen, das sind bits mit denen man viel machen koennte und die letztlich zu wertvoll sind um sie an SLAAC zu verschwenden.

    Ich denke, dieser Denkansatz ist durch - Diskussionen darüber sind eher "ermüdend". Präfix-Längen > 64 gibt es nur in Transition-Szenarien wie "stateless NAT64" (vgl. RFC6052)

  • 1und1-Glasfaser - IPv6 Prefix-Delegation nur /64?!

    • ::1
    • 6. September 2026 um 14:36
    Zitat von Funker

    aber der völlig unnötige /64-Unsinn ist auf deren Mist gewachsen

    Da gibt es auch noch andere "Künstler": In einigen hier im Forum diskutierten IPv6-Problemfällen an Anschlüssen der "Deutsche Glasfaser" trat der "/64-Unsinn" als beiläufiger Sachverhalt ebenfalls auf, trat in seiner Bedeutung angesichts der dominierenden anderen IPv6-Probleme allerdings in den Hintergrund.

    Wer sich hier eine "Urheberschaft" zuordnen lassen muss, ist insofern nicht eindeutig.

    Ich frage mich inzwischen auch, ob dahinter die Strategie stecken könnte, Privatkundenanschlüsse künftig nur noch mit einem /64 zu beglücken, getreu der Vorstellung:

    Privatkunde = Kunde mit einem einzigen "Netz" hinter dem (am liebsten vom ISP vermieteten) Einfach-Router, der ausschließlich Internet konsumiert (also keine aus dem Internet erreichbaren Services betreibt).

    Wer künftig also mehr möchte, soll gefälligst einen Business-Anschluss nehmen oder ggf. gewünschte Features gegen Aufpreis hinzu buchen.

  • 1und1-Glasfaser - IPv6 Prefix-Delegation nur /64?!

    • ::1
    • 6. September 2026 um 13:13
    Zitat von Funker

    "Heute betreibt 1&1 Versatel mit über 67.000 km eines der größten Glasfasernetze Deutschlands."

    Versatel hatte seinerzeit (~2014) wohl auch schon seine 41.000 km mit in die Übernahmemasse durch 1&1 eingebracht. (REF)

  • 1&1 Dual Stack

    • ::1
    • 4. September 2026 um 23:36

    Nachtrag:

    Mich macht die IP-Adresse 192.168.2.1 nur etwas stutzig - normalerweise benutzt eine Fritzbox den Range 192.168.178.0/24 und sie selbst besitzt dabei die Adresse 192.168.178.1. Falls du nun den Fritzbox-Range auf 192.168.2.0/24 umgestellt hast, hat die Fritzbox dabei die Adresse 192.168.2.1, so dass du diese nicht für den Rechner verwenden dürftest ...

    Spricht denn irgendetwas dagegen, das LAN-Interface deines PC für IPv4 auf dynamische Konfiguration per DHCP umzustellen? Falls ja, dann stelle zumindest sicher, dass die statische IPv4-Adresse deines Clients aus dem definierten LAN-Range deiner Fritzbox stammt und ferner ungleich der Fritzbox-Adresse ist. Ferner sollte sie außerhalb des DHCP-Pools liegen, der in der Fritzbox definiert ist.

  • 1&1 Dual Stack

    • ::1
    • 4. September 2026 um 23:22

    In deiner IPv4-Konfiguration fehlt das IPv4-Standardgateway (=IPv4-Adresse der Fritzbox). Da du offenbar statisch konfiguriert hast, müsstest du es eben noch in die Konfiguration eintragen.

  • 1und1-Glasfaser - IPv6 Prefix-Delegation nur /64?!

    • ::1
    • 4. September 2026 um 14:01
    Zitat von Phino

    Ich gebe dir Recht und auch die Community hat da Fragezeichen. IPv6 und UNIFI ist definitiv noch nicht ausgereift, insbesondere wie oder mit den Möglichkeiten der Oberfläche.

    Die wesentliche IPv6-Konfiguration ist offenbar die schon in #70 von peterfido gezeigte IPv6-Einstellung SLAAC in Verbindung mit "Single Network". Hierzu findet man zum Beispiel Diskussionen in REF1 und REF2. Eine tiefgehende Erklärung, wie "Single Network" intern genau arbeitet, finde ich allerdings nicht (bzw. habe vielleicht nicht lange genug danach gesucht). REF1 fabuliert lediglich in die Richtung, die ich mir auch denke: "Forwarding Router Advertisements or using NDP proxy so that LAN clients can directly use the delegated /64." bzw. "NDP proxy or “bridge-style” /64 handling" als Feature Request.

  • 1und1-Glasfaser - IPv6 Prefix-Delegation nur /64?!

    • ::1
    • 4. September 2026 um 00:21

    Phino : Danke für die Erklärungen - diese sind für mich mangels Unify-Kenntnissen allerdings nicht wirklich nachvollziehbar - die Dialoge und verlinkten Referenzen erklären auch nicht, worauf (Protokoll?, Interface?, ...) sie sich gerade beziehen. Außerdem leuchtet mir nicht ein, was eine NAT-Konfiguration für IPv4 mit einem Bridging für IPv6 zu tun haben soll - zumindest wäre eine Verknüpfung solcher Funktionalitäten dann hochgradig Unify-proprietär.

    Wenn ich mir die Traceroutes für IPv4 und IPv6 anschaue ...

    Zitat von peterfido

    1 <1 ms <1 ms <1 ms unifi [192.168.2.1]
    2 1 ms <1 ms <1 ms 192.168.21.1
    3 6 ms 5 ms 5 ms 62.214.63.216
    :

    Zitat von peterfido

    1 <1 ms <1 ms <1 ms unifi [2001:16b8:7003:acf2:..........]
    2 1 ms 1 ms 1 ms 2001:16b8:7003:acf2:............
    3 7 ms 6 ms 5 ms 2001:1438::62:214:63:216
    :

    ... dann scheint der Unify bezüglich IPv4 zwischen dem nachgelagerten VLAN (192.168.2.0/24) und dem Core-Netz (192.168.21.0/24) zu routen (egal ob mit oder ohne NAT, bzw. mit Traceroute allein nicht feststellbar).

    Für IPv6 scheint der Unify hingegen zu bridgen (Hop1=Unfiy und Hop2=Fritzbox beide aus 2001:16b8:7003:acf2::/64) - er schafft es dabei, sich selbst bzw. seine IPv6-Bridge-Adresse als Hop1 in den Datenpfad einzupflanzen (Vermutung: RA der Fritzbox leitet er nicht in das nachgelagerte VLAN weiter, stattdessen sendet er inhaltsgleiche RA von seiner linklokalen VLAN-Adresse, die die Clients in der Folge anstelle der linklokalen Fritzbox-Adresse im VLAN als Defaultgateway-Adresse lernen).

    Aber müssen wir jetzt nicht weiter vertiefen - wäre hier etwas OT.

  • 1und1-Glasfaser - IPv6 Prefix-Delegation nur /64?!

    • ::1
    • 3. September 2026 um 18:36
    Zitat von Phino

    Wenn man NAT für "WAN" deaktiviert übernimmt Unifi für das core-netz die DHCP Ausgaben für 4 und 6 der FB. Für weitere VLAN gibt es NAT und natürlich kein IPv6 vom ISP. Wie einige schreiben haben sie dann in diesem core-Netz auch IPv6, aber gesteuert dir die FB.

    Das heißt, Unify schaltet für ein bestimmtes nachgelagertes VLAN vom Router- in einen Bridge-Mode?

  • 1und1-Glasfaser - IPv6 Prefix-Delegation nur /64?!

    • ::1
    • 3. September 2026 um 18:34
    Zitat von peterfido

    3 6 ms 5 ms 5 ms 62.214.63.216

    Zitat von peterfido

    3 7 ms 6 ms 5 ms 2001:1438::62:214:63:216

    Wie Hankoor (vgl. #40) und die beiden 1&1-Kundenanschlüsse mit diesen RIPE-Atlas-Probes (#61286, #1016652) hängt dein Anschluss also auch an dem BNG 62.214.63.216 bzw. 2001:1438::62:214:63:216.

    IPv6-Adressen wechseln hier täglich die Werte XX:XXXX in 2001:16b8:70XX:XXXX::/64 (vgl. #62). Das stärkt die Vermutung, dass das für alle 1&1-Anschlüsse an diesem BNG gilt und dieses BNG diesbezüglich fehlkonfiguriert ist.

    Zitat von kammann

    Ich kann gerne ein Ticket direkt bei der Technik von 1&1 Versatel aufmachen

    kammann : Falls du zur "Technik von 1&1 Versatel" einen besonderen Zugang hast, wären dir mindestens 4 Kunden dankbar, wenn du deinen Einfluss spielen lassen könntest.

  • 1und1-Glasfaser - IPv6 Prefix-Delegation nur /64?!

    • ::1
    • 3. September 2026 um 16:01
    Zitat von Phino

    Möglicherweise hat er NAT in der UNIFI ausgeschaltet. Dann hat er es zumindest im Core-LAN.

    🤔 - was genau hat im Kontext "kaskadierte Router" NAT bzw. ggf. noNAT (reines IPv4-Thema) mit (Sub-)Prefix-Delegation vom vorgelagerten (Fritzbox) zum nachgelagerten (Unify) Router (reines NAT-freies IPv6-Thema) zu tun?

    Ich könnte mir rein theoretisch lediglich vorstellen, dass die Fritzbox das vom ISP erhaltene /64-Präfix nicht selbst konsumiert (also für das "Core"-LAN nutzt/vergibt, das Fritzbox und Unify miteinander verbindet), sondern seinerseits an den Unify-Router weiter delegiert, der daraus dann das nachgelagerte LAN-Segment mit globalem IPv6 bestückt.

    Das Core-LAN hätte dann kein globales IPv6, sondern ausschließlich das linklokale IPv6-Präfix (fe80::/64) zur Verfügung, aber das würde ja ausreichen, um einerseits im Unify eine IPv6-Default-Route (next hop: linklokale IPv6-Adresse der Fritzbox im Core-LAN) und in der Fritzbox eine IPv6-Route für das weiter delegierte Präfix (next hop: linklokale IPv6-Adresse des Unify im Core-LAN) zu konfigurieren (letzteres muss die Fritzbox allerdings automatisch generieren). Ich bezweifle allerdings, dass man sowas einer Fritzbox beibringen kann - aber vielleicht unterschätze ich sie da: vielleicht hat peterfido ja genau das hinbekommen.

  • 1und1-Glasfaser - IPv6 Prefix-Delegation nur /64?!

    • ::1
    • 3. September 2026 um 09:25
    Zitat von peterfido

    Ich habe seit Montag 1&1 über das Netz der DG. Das ist der erste Provider, welcher meiner Fritzbox nur ein /64 Prefix zuweist, obwohl ich eingestellt habe, dass ein /56 angefordert werden soll. So kann der nachgeschaltete Unifi UCG fiber aktuell nur ein einziges Netzwerk mit IPv6 versorgen.

    Nach Adam Riese bleibt für das LAN hinter deinem Unify genau 0 übrig, da das einzige /64 doch schon für das LAN-Segment verbraten wird, das deine Fritzbox mit dem Unify verbindet ...

    Aber unabhängig davon: Es gibt die Vermutung (vgl. #62), dass betroffene Anschlüsse am 1&1-BNG mit der IPv4-Adresse 62.214.63.216 bzw. der IPv6-Adresse 2001:1438::62:214:63:216 hängen. Kannst du bitte mal durch Traceroutes für IPv4 und IPv6 prüfen, ob der erste Hop nach deiner Fritzbox den genannten Adressen entspricht?

  • Deutsche Glasfaser Hohe Latenz (Ping) nach Wartungsfenster

    • ::1
    • 2. September 2026 um 12:52
    Zitat von Larzare

    DG scheint in letzter Zeit scheinbar an mehreren Punkten etwas am Routing zu ändern.

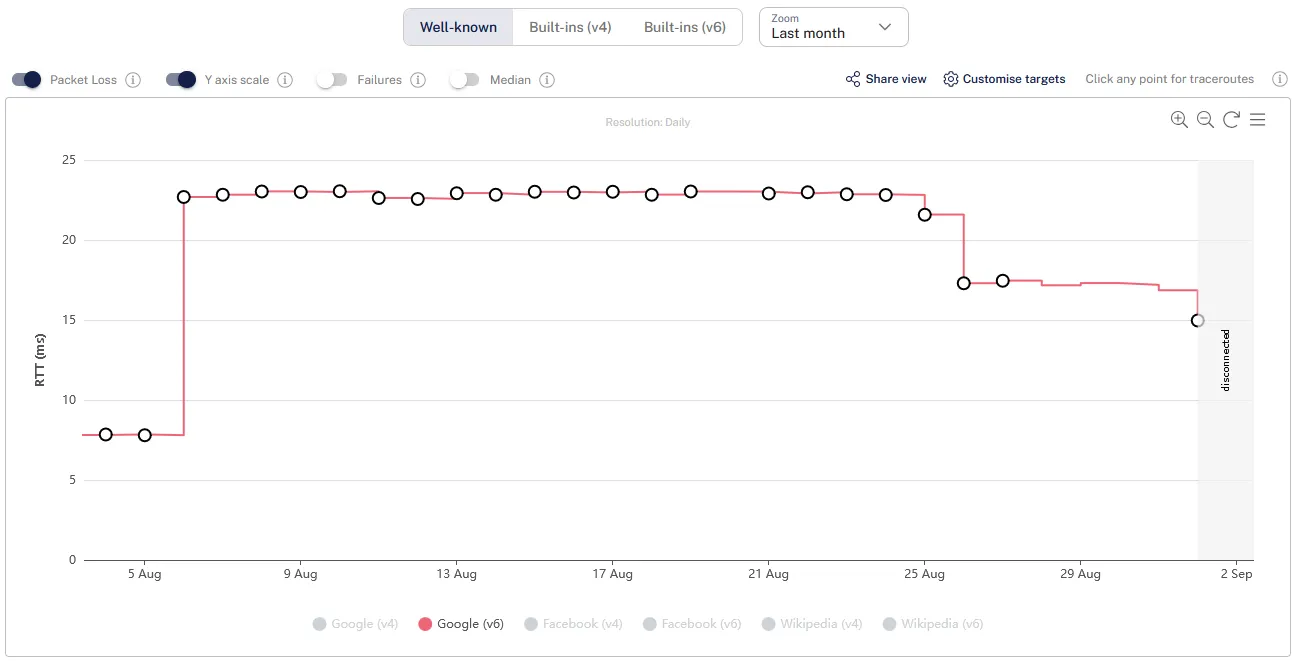
    Den Eindruck habe ich auch. Hier mal repräsentativ der RTT-Verlauf (IPv6) meiner RIPE-Atlas-Probe an meinem DG-Anschluss zu Google für die letzten 4 Wochen:

    Beginnend mit vormals, und über einen langen Zeitraum stabilen, 8-10 ms gab es eine Phase von schlechten 23-24 ms, es wird aber langsam wieder besser - aktuell bei etwa 15 ms.

    Ist mir andererseits als Non-Gamer aber auch relativ egal.

    Bilder

    • grafik.png
      • 45,89 kB
      • 1.296 × 661
  • Telekom - Sinn von PPPoE & Verlust bei GPON

    • ::1
    • 31. August 2026 um 13:01
    Zitat von kingpin42

    Der Sinn/Unsinn von PPPoE wurde im verlinkten DENOG-Beitrag von pufferueberlauf ausreichend dargelegt.

    Danke für diesen wertvollen Hinweis, auch wenn ich jetzt eine Weile suchen musste, um den Beitrag mit dem Link in einem anderen Thread zu finden. Die Präsentation war für mich lehrreich (trotz der grausigen englischen Aussprache des Speakers), weil sie insbesondere die Provider-Sicht beleuchtet, Elemente beschreibt, die (mir) nicht so geläufig sind (Zusatzfunktionen im Access Node) und auch Hacks erwähnt, die CPE-Vendors implementieren, um nicht standardkonforme Verhaltensweisen zu kompensieren (z.B. ein IPv6-Default-Gateway bei fehlenden RA zu konstruieren) bzw. Workarounds für fehlende Standardisierungen zu verwenden.

  • 1und1-Glasfaser - IPv6 Prefix-Delegation nur /64?!

    • ::1
    • 26. August 2026 um 14:20
    Zitat von ::1

    Der stand jetzt eigentlich nicht zur Diskussion, sondern der mit der IPv4-Adresse 62.214.63.216 - das ist das BNG, an dem die ATLAS-Probe #61286 und der Anschluss von Hankoor hängen, die beide nur einen /64 als PD-LAN-Präfix bekommen. Es taucht in deiner Liste übrigens nicht auf.

    Ergänzung:

    Der nächste IPv4-Hop nach dem fraglichen BNG 62.214.63.216 scheint häufig der Router mit der IPv4-Adresse 62.214.42.23 zu sein, der reverse zu han1901aihd001.versatel.de auflöst. Forward- und Reverse-Lookup passen hier allerdings nicht zusammen, denn han1901aihd001.versatel.de löst wiederum auf 62.214.64.23 auf, die ihrerseits wiederum reverse auf hhb002ip001.versatel.de auflöst.

  • 1und1-Glasfaser - IPv6 Prefix-Delegation nur /64?!

    • ::1
    • 25. August 2026 um 23:24
    Zitat von kammann

    Woran erkennst Du, dass bei der Ripe-Probe #61286 täglich ein /64 Netz zugeteilt wird?

    Na, am Wechselmuster: 2001:16b8:70XX:XXXX::

    Wäre es ein /56, würde sich nur XX:XX in 2001:16b8:70XX:XXPP:: ändern und PP bliebe konstant (wenn man voraussetzt, dass der Home-Router den Part PP bestimmt und bei einem Wechsel von XX:XX nicht ändert).

    Zitat von kammann

    Dort steht etwas von 2001:16b8:6000::/35 , also ein /35-Netz?

    Gib die aktuelle IPv6-Adresse der Atlas-Probe in der RIPE-DB ein - die spuckt dir dann den übergeordneten IPv6-Block (inet6num) aus, aus dem sie stammt - eine reine Registrierungsgeschichte - bitte nicht als "Netz" interpretieren!

    Zitat von kammann

    Sind die /64-Fälle auf den BNG-Standort Hannover (han1901aihd002.versatel.de) beschränkt?

    Der stand jetzt eigentlich nicht zur Diskussion, sondern der mit der IPv4-Adresse 62.214.63.216 - das ist das BNG, an dem die ATLAS-Probe #61286 und der Anschluss von Hankoor hängen, die beide nur einen /64 als PD-LAN-Präfix bekommen. Es taucht in deiner Liste übrigens nicht auf.

    Ob sich alle Fälle nur auf dieses BNG beschränken, wissen wir nicht - es ist nur eine mögliche Vermutung.

    Zitat von kammann

    Ich kann gerne ein Ticket direkt bei der Technik von 1&1 Versatel aufmachen

    Wieso willst du ein Ticket aufmachen, wenn du gar nicht betroffen bist?

Glasfaseranbieter jetzt bewerten

Du bist mit deinem Glasfaseranbieter (un)zufrieden?

Dann nutze unsere community-getriebene Bewertungsplattform glasfaseranbieter.de - jetzt mit dem Glasfaserforum Login unkompliziert bewerten!

Jetzt in wenigen Sekunden fair bewerten!
  1. Datenschutzerklärung
  2. Impressum
Community-Software: WoltLab Suite™ 6.2.8

Wir respektieren Deine Privatsphäre

Wir nutzen Cookies und ähnliche Technologien für den Betrieb der Seite, Reichweitenmessung und Werbung. Du entscheidest, was Du erlaubst. Details in unserer Datenschutzerklärung. Deine Auswahl kannst Du jederzeit über den Link „Cookie-Einstellungen“ im Fußbereich ändern.

Cookie-Einstellungen

Wähle aus, welche Kategorien Du erlaubst. Für jede Kategorie kannst Du über „Details anzeigen“ sehen, welche Cookies und Skripte konkret geladen werden, welche Empfänger beteiligt sind und wie lange gespeichert wird.

Weitere Informationen: Datenschutzerklärung · Impressum