


Es ist nicht möglich ein IPv6 zu bekommen (Ich habe versucht DHCPv6 zu konfigurieren, aber ohne Erfolg), nur IPv4.
Bei IPv6 Connection statt "SLAAC" mal "DHCPv6" ausprobieren?
Es ist nicht möglich ein IPv6 zu bekommen (Ich habe versucht DHCPv6 zu konfigurieren, aber ohne Erfolg), nur IPv4.
Bei IPv6 Connection statt "SLAAC" mal "DHCPv6" ausprobieren?

Du bekommst nach einem Reconnect wieder dieselben IPv6-Adresswerte zugewiesen (WAN: 2a00:6020:9a80::172, LAN: 2a00:6020:9ac3:6b00::/56). Ist das immer so, oder wechseln Adressen auch mal?

Meinst du die IPV6 Adresse (Präfix) bei der Fritzbox unter Verbindungsdetails (diese hat sich von ....:6boo::/56 zu b800::/56 geändert oder wo finde ich die für LAN?
Deine FB-Ereignisanzeige in #427 gibt die Antwort:
Du bekommst ständig wechselnde /56-LAN-Präfixe. Ob sich die WAN-Adressen auch ändern, kann ich leider nicht sehen, da die FB diese nur einmal anzeigt (2a00:6020:9a80::330).
Wie du siehst, passieren diese Fehlereinträge (Fehlergrund: 4000 (lease timed out)) exakt in Stundenabständen.
Ursache:
Die deinem Router per DHCPv6 zugewiesenen IPv6-Adressen (WAN-Adresse + /56-LAN-Präfix) werden seitens DG nicht verlängert (die FB versucht vor Ablauf der Leasedauer durch Senden von "DHCPv6-Renew" und ggf. zusätzlich "DHCPv6-Rebind", die Leasedauer der zuletzt erhaltenen IPv6-Adressen zu verlängern, der DHCPv6-Server der DG beantwortet diese Verlängerungsversuche jedoch nicht).
Die Leasedauer beträgt bei DG 3600s = 1h. Läuft sie ab, erzeugt die FB in ihrem Event-Log den Eintrag "IPv6-Präfix konnte nicht bezogen werden, Fehlergrund: 4000 (lease timed out)". Anschließend fordert sie in einer neuen DHCPv6-Transaktion eine neue DHCPv6-Lease an.
Dass die DHCPv6-Leases nicht verlängert werden, ist ein weiterer Fehler seitens DG. Und dass du jedes Mal neue IPv6-Adressen bekommst, ist ebenfalls nicht normal.
Insofern gilt das Fazit des ähnlich gelagerten Falles #93 analog auch für dich - ich kopier's dir nochmal hierher und passe es unter Ergänzung des DHCPv6-Problems für deinen Fall an:
Fazit:
Zusammenfassend lassen sich folgende Fehler festhalten, für die allein DG verantwortlich ist:

Die Nachrichtenlänge ist bei der DG auf 2000 Zeichen begrenzt, nicht viel um einen komplexen Sachverhalt darzustellen.
Naja, den Sachverhalt könntest du ja umfänglicher mit einer Textverarbeitung erstellen, als PDF speichern und als Attach anfügen. Im Ticket selbst dann nur eine Zusammenfassung mit Verweis auf den Anhang.
Habe deine Mitschnitt.zip mal mit dem Ansichts-Filter ipv6 || dhcp angeschaut (Screenshot-Datei und pcap für die Filtersicht als ZIP im Anhang):
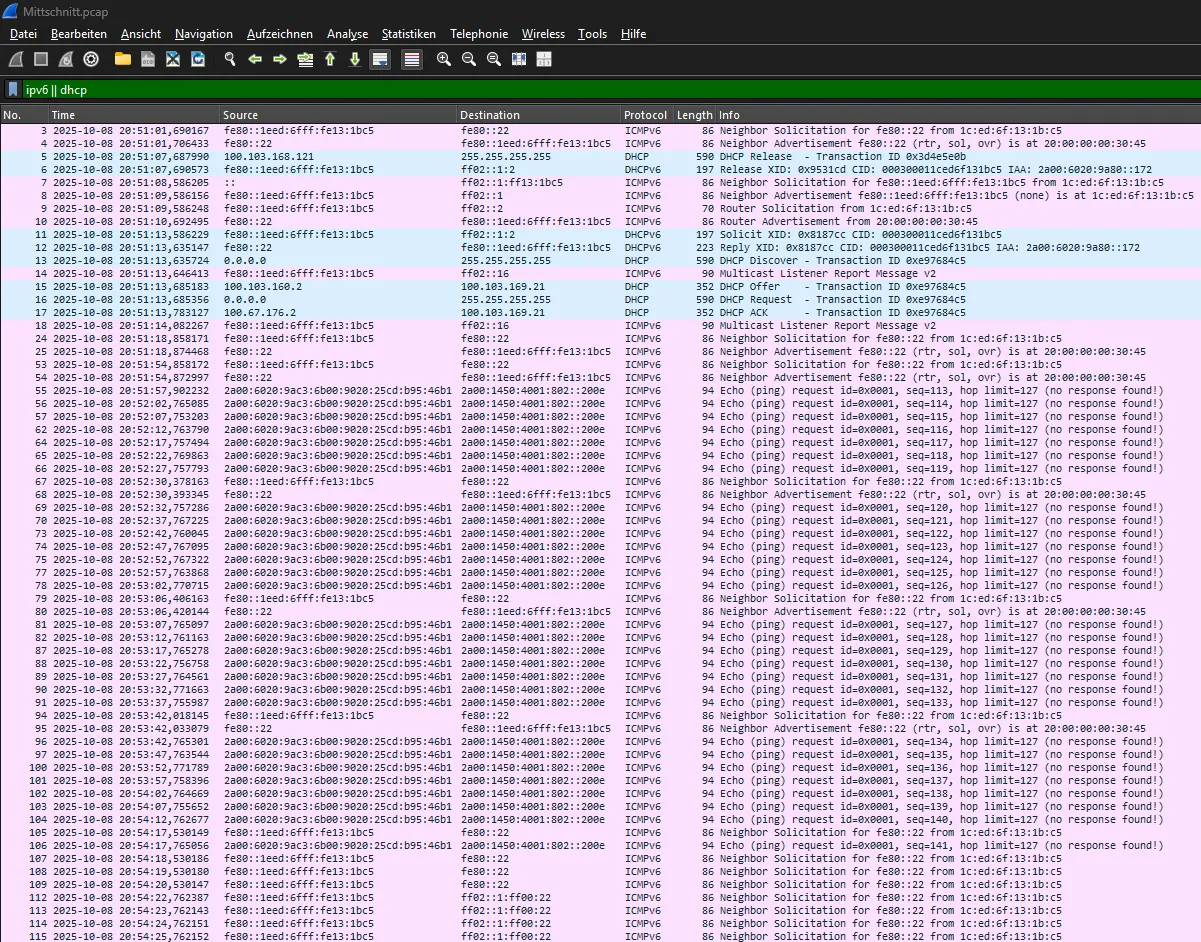
Das ist ziemlich identisch zu #93 (Analyse des Paketmitschnitts) in Verbindung mit #91 (Wireshark-Darstellung des Paketmitschnitts) und #88 (Beschreibung des Ablaufs für die Erstellung des Paketmitschnitts).
Der Fazit-Block in #93 (Analyse des Paketmitschnitts) passt auch für deinen Fall, allerdings mit folgenden Unterschieden:
Vielleicht noch folgende Tipps für dein nächstes Ticket an die DG:
Ihnen steht bei Deutsche Glasfaser ein CGN Dualstack Lite Anschluss zur Verfügung
Das ist falsch! Es ist ein Dualstack-Anschluss, allerdings mit IPv4 hinter einem CGNAT und daher einer nicht-öffentlichen IPv4-Adresse für deinen Router aus 100.64.0.0/10 (= Range 100.64.0.0 - 100.127.255.255).
Bei einem DS-Lite-Anschluss hätte dein Router gar keine IPv4-Adresse.
DG sollte seine Textbausteine überarbeiten.
Darf ich deine Ausführungen für eine weitere Beschwerde (die 4.) bei der DG verwenden?
Na klar - nur zu! Würde mich freuen, wenn das bei DG zu deinem Vorteil tatsächlich eine Wirkung hätte. Ich befürchte nur, dass man dich am anderen Ende nicht zu jenem Backend-Support durchlassen wird, der diese Analyse nachvollziehen könnte. Abgesehen davon, dass man DG-seitig ein hauseigenes Problem ungern zugeben wird, sonst kommen die betroffenen Kunden noch auf die dumme Idee, Regressforderungen zu stellen.
Anbei der gewünschte Paketmitschnitt mit dem Dauerping.
Ich schaue mir die letzten Paketmitschnitte heute abend nochmal an und ergänze/modifiziere ggf. noch die Fehlerdiagnose um weitere Erkenntnisse.
Die aktuellen Mitschnitte bringen keine wirklich neuen Erkenntnisse, bestätigen aber das bisherige Bild. Man kann noch herauslesen, dass sich die MAC-Adresse der DG-Gegenstelle (20:00:00:00:32:26) offenbar für etwa 40 Sekunden (siehe 13.) im Neighbor Cache für den WAN-Port der FB befindet:
Fazit:
Zusammenfassend lassen sich folgende Fehler festhalten, für die allein DG verantwortlich ist:
Ich schaue mir die letzten Paketmitschnitte heute abend nochmal an und ergänze/modifiziere ggf. noch die Fehlerdiagnose um weitere Erkenntnisse.
Das Verhalten der DG im Umgang mit solchen Fehlern ist ein anderes Thema, da kann sich jeder seinen Teil denken.
Du kannst allenfalls eine Frist zur Behebung setzen mit Androhung der Halbierung des Monatsbetrags (für das halbe Internet, das du bekommst) bis hin zur Kündigungsdrohung. Falls du aber keine Alternativen zur DG-Glasfaser hast, hast du die A....karte - DG weiß das sicherlich ganz genau.
Gibt es denn anhand der bislang verfügbaren Mitschnitte eine Idee, weswegen es mit IPv6 nicht funktionieren will?
Eine Zwischenbilanz:
Ja, das Speichern der Datei auf dem LAN-Rechner bricht ab, wenn die Verbindung zwischen Windows-PC und FB über IPv6 erfolgt. Mit Auslösen von "Neu verbinden" zieht man sich quasi die IPv6-Verbindung selbst weg (Absägen des Astes, auf dem man sitzt). Mit IPv4 kann das nicht passieren, da die RFC1918-Adressen bei einem Reconnect ja erhalten bleiben.
Aber dein letztes Wireshark-Bild zeigt nun ja das gewünschte Ergebnis ...
Bzw. mach doch nochmal das, was ich eben schrieb (Dauerping und 5 Minuten laufen lassen) - will sehen, ob so nach etwa 2 Minuten keine ausgehenden Ping-Versuche mehr im Mitschnitt zu sehen sind.
Ich schreibe nachher noch was zur Analyse ...
Ruf die Paketmitschnitt-Seite deiner Fritzbox bitte mal über ihre IPv4-Adresse auf:
http://192.168.178.1/html/capture.html (Adresse ggf. anpassen)
Dann sollte es mit dem Speichern der Capture-Datei unfallfrei klappen.
Mich würde die Sichtbarkeit der ausgehenden Pings im Mitschnitt in den ersten 2 Minuten nach einem Reconnect schon interessieren.
Ich denke, die Reihenfolge sollte wie folgt sein:
Zeige das Wireshark-Ergebnis mit dem Ansichtsfilter icmpv6
Okay, der Mitschnitt zeigt leider nicht, wie erhofft, die ausgehenden Pings (das wären ICMPv6-Pakete des Typs 128 (echo), Wireshark-Filter icmpv6.type==128). Das liegt vermutlich daran, dass deine FB diese Pings nicht Richtung DG senden kann, weil ihr dazu die MAC-Adresse der DG-Gegenstelle fehlt - die braucht sie als Ethernet-Zieladresse für die ausgehenden Ping-Pakete. Stattdessen sieht man nur, wie deine FB ständig NS (Neighbor Solicitation) an die Gegenstelle sendet (genauer: an die aus deren Adresse fe80::22 abgeleitete SNMA-Adresse ff02::1:ff00:22), um eben genau diese fehlende MAC-Adresse der Gegenstelle aufzulösen. Leider antwortet die Gegenstelle nicht mit einem NA (Neighbor Advertisement).
Nach einer Neuverbindung deiner FB mit dem Internet hat sie diese MAC-Adresse aus den erhaltenen RA noch für etwa 2 Minuten in einem Cache. Wenn du innerhalb dieser Zeitspanne nach einer Neuverbindung diese Pingtests durchführst, dürftest du in einem Paketmitschitt diese ausgehenden Pings (als ICMPv6-Pakete des Typs 128) noch sehen - müsstest nur schnell genug sein. Beantwortet würden sie allerdings vermutlich nicht, so dass die Pings auch hier fehlschlagen würden.

Weil es eine einzelne Adresse ist.
ja klar, aber wenn sie per SLAAC aus den RA der FB gebildet wurde, müsste sie einen /64 aufweisen.
zu "mngtmpaddr" siehe hier. Werde allerdings auch nicht recht schlau daraus ...
Auffällig noch:
Wieso /128 und nicht /64?

Ja, das scheint so der Fall zu sein, zwar ist es ein Feld in dem man auch selbst "reinschreiben" kann, aber dann kommt die Meldung: "Keine Übereinstimmungen".
Die Bereitstellung eines ordentlichen Manuals für das "UGOS Pro"-OS des NAS scheint der Hersteller wohl nicht für nötig zu halten (fragt auch der User "Merkur" im Ugreen-Forum)?

??? Wenn das NAS sich die IPv6 per DHCPv6 zuweisen laesst, warum kann dann nicht der Router eine solche zuweisen?
Vergleiche hier: Da habe ich so eine dynamische Konfiguration unter [1.] beschrieben.
Es wurde alles schon mal diskutiert - nur nicht in diesem Thread ...
bzw. den Post von ::1 anschauen.
das wäre kein Hexenwerk.

Nichts, außer dem schon erwähnten und die Vergesslichkeit, falls sich doch der Präfix irgendwann ändern sollte.
Ja, aber ich sehe auch keinen besseren Vorschlag, außer es ganz sein zu lassen - bzw. es weiterhin via VPN zu betreiben (was im übrigen auch deutlich sicherer ist).
Wir nutzen Cookies und ähnliche Technologien für den Betrieb der Seite, Reichweitenmessung und Werbung. Du entscheidest, was Du erlaubst. Details in unserer Datenschutzerklärung. Deine Auswahl kannst Du jederzeit über den Link „Cookie-Einstellungen“ im Fußbereich ändern.
Wähle aus, welche Kategorien Du erlaubst. Für jede Kategorie kannst Du über „Details anzeigen“ sehen, welche Cookies und Skripte konkret geladen werden, welche Empfänger beteiligt sind und wie lange gespeichert wird.
Weitere Informationen: Datenschutzerklärung · Impressum